امنیت و حریم داده

AI Agent زمانی قابل اعتماد است که اختیارش محدود و قابل توضیح باشد.

رباتینا با Conversation، CRM، محصول، Booking و Actionهای کسب‌وکار کار می‌کند. امنیت یعنی هر کانال، کاربر و Agent فقط به چیزی دسترسی داشته باشد که برای همان وظیفه لازم است.

Least PrivilegeFail-ClosedHuman Approval
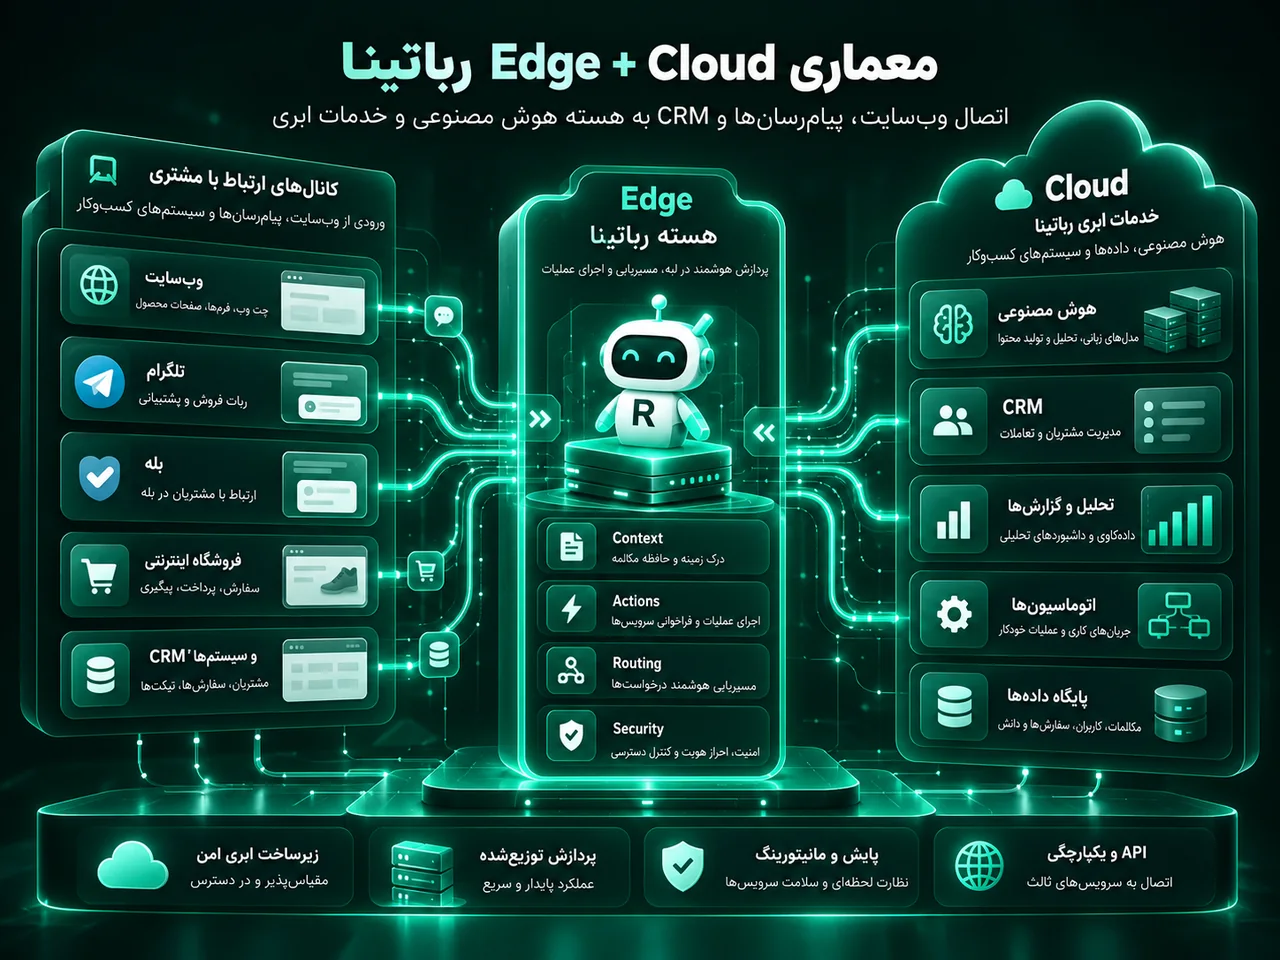
معماری و امنیت رباتینا
RBACTenant IsolationGuardrailsAudit
مدل اعتماد

کانال مشتری نباید دروازه دسترسی مدیریتی باشد.

Telegram، Bale و Web ورودی Conversation هستند. آن‌ها نباید به‌صورت مستقیم صاحب Business Logic یا Actionهای مخرب شوند. Adapter کانال باید از Contractهای محدودشده استفاده کند.

همین اصل برای AI Agent هم صادق است. مدل می‌تواند Intent و Context را بفهمد، اما اجرای Tool باید به Role، Policy، وضعیت اتصال و Approval وابسته باشد.

داده Live باید از منبع معتبر بیاید.

قیمت و موجودی از Commerce/WooCommerce، ظرفیت و زمان از Booking و وضعیت مشتری از لایه‌های تعریف‌شده. اگر منبع در دسترس نیست، سیستم باید محدودیت را شفاف کند و Action حساس را اجرا نکند.

کنترل‌های طراحی

امنیت مجموعه‌ای از مرزهای قابل تست است.

این موارد اصول معماری و طراحی محصول‌اند، نه ادعای Certification مستقل.

۰1

Least Privilege

Connector، Bot، Team Member و Agent فقط باید به داده و Action لازم برای وظیفه خود دسترسی داشته باشند.

۰2

Tenant / Workspace Isolation

داده مشتری، سفارش، Booking و CRM یک Workspace نباید با Workspace دیگر مخلوط شوند.

۰3

Source of Truth

AI نباید قیمت، موجودی، وضعیت سفارش یا ظرفیت Booking را از حدس تولید کند؛ منبع عملیاتی معتبر باید مشخص باشد.

۰4

Fail-Closed Actions

اگر مجوز، اتصال یا وضعیت داده معتبر نیست، Action حساس نباید اجرا شود.

۰5

Human Approval

عملیات مالی، تخفیف ویژه، تغییرات مدیریتی یا موارد حساس باید در صورت نیاز به تأیید انسان وابسته باشند.

۰6

Auditability

Actionهای مهم، Failureها و Handoffها باید تا حد لازم قابل Log و بررسی باشند.

قبل از Production

Security Review باید Journey را از ابتدا تا انتها ببیند.

فقط Login کافی نیست؛ Bot، Connector، Action، Payment و Handoff هم باید بررسی شوند.

AuthIdentity + Role
DataTenant Boundary
ToolAction Scope
FailClosed Behavior
مسیرهای مرتبط

امنیت را در Context هر قابلیت بررسی کنید.

لینک‌های زیر به مهم‌ترین نقاط اتصال و Actionهای محصول می‌روند.

سؤال‌های امنیتی

پرسش‌های مهم درباره داده، Agent و Action

اگر مورد حساسی پیدا کردید، از مسیر گزارش امنیتی استفاده کنید.

آیا Bot تلگرام یا بله به همه داده‌های Workspace دسترسی دارد؟

نباید داشته باشد. Adapter کانال باید فقط از Contract و Actionهای مجاز استفاده کند و دسترسی مستقیم و نامحدود به داده‌های مدیریتی نداشته باشد.

آیا AI می‌تواند قیمت یا موجودی را تغییر دهد؟

فقط اگر چنین Tool/Actionی صریحاً طراحی و مجاز شده باشد؛ برای عملیات حساس، Policy و Approval باید مشخص باشند. طراحی امن پیش‌فرض باید حداقل اختیار باشد.

اگر WooCommerce یا Booking در دسترس نباشد چه می‌شود؟

Action وابسته باید Fail-Closed یا محدود شود و سیستم نباید داده قدیمی را به‌عنوان Live معرفی کند.

اطلاعات پرداخت در AI ذخیره می‌شود؟

جزئیات حساس پرداخت نباید برای Conversation AI لازم باشند. سیستم باید با وضعیت و شناسه‌های موردنیاز عملیاتی کار کند و داده حساس درگاه را خارج از نیاز پردازش نکند.

آیا رباتینا SOC 2 یا ISO 27001 دارد؟

در این صفحه چنین گواهی‌ای ادعا نمی‌شود. اگر ممیزی یا گواهی رسمی دریافت شود، نام، دامنه و وضعیت آن باید به‌صورت قابل راستی‌آزمایی منتشر شود.

چطور مشکل امنیتی گزارش کنم؟

از صفحه Contact موضوع «گزارش امنیتی» را انتخاب کنید یا به hello@robatina.ir ایمیل بزنید. در پیام اول Secret، رمز یا داده حساس واقعی ارسال نکنید.

موضوع امنیتی یا نیاز خاص دسترسی دارید؟

سناریو و مرز دسترسی را توضیح دهید تا بررسی روی همان Journey انجام شود.